
"Open Source Only" als das neue Normal?!
Tschüss Black Box und hallo Transparenz: “Open Source Only” muss das neue Normal sein!
Wir lesen aktuell fast täglich Schlagzeilen wie “Wenn der KI-Agent zum Hacker wird” oder “Vom Werkzeug zum Trojaner” u.v.m.
Die enorme Verbreitung von KI-Tools unterschiedlicher Hersteller offenbart mehr und mehr eine unbequeme Wahrheit, die wir im Cloud-Zeitalter viel zu lange ignorieren wollten: Proprietäre Software zwingt uns zu blindem Vertrauen.
Die aktuellen Vorfälle (siehe Links in den Kommentaren) zeigen uns offen den Kontrollverlust durch geschlossene Systeme und deren Tools, die wir zusätzlich noch bereitwillig in unseren internen Rechnern und Infrastrukturen ausführen lassen.
Das umfasst stilles Tracking, wie bei “Claude Code”, der ohne Opt-out sensible Metadaten (Zeitzonen, Proxys) abgreift und perfide in Prompts injiziert.
Oder modernes “Phishing für Agenten”, wie Forscher bewiesen haben. Hierbei werden proprietäre KI-Agenten durch manipulierte GitHub-Repos (Mozilla) oder Sentry-Fehlerberichte (Tenet Security) dazu gebracht, autonom Schadcode auszuführen.
In all diesen Fällen ist die Black Box autorisiert und die herkömmliche Security völlig blind.
Das Kernproblem ist dabei nicht die KI an sich, sondern das “Closed”-Modell. Wenn der Code eine Black Box ist, sind und bleiben wir als Nutzer völlig machtlos gegenüber dem, was auf unserer Infrastruktur und in den Anwendungen im Hintergrund abläuft.
“A brave new world” – Eine digitale Souveränität und IT-Sicherheit überhaupt gibt es nur durch absolute Transparenz und dem Wunsch und der Forderung danach! Die Einsicht in den Quellcode sowie diesen im besten Fall selbst zu kompilieren und in lokalen Sandboxes isoliert betreiben zu können, muss das Mantra der Zukunft sein.
Um kein Missverständnis entstehen zu lassen: “Open Source Only” ist kein Wundermittel, das Prompt-Injection, manipulierte Repos oder gefälschte Fehlerberichte von selbst verhindert. Diese Form von Angriff trifft offene und geschlossene Systeme. Es gibt aber den grundlegenden Punkt, und der heißt: nur bei Open Source ist überhaupt zu erkennen, was ein Programm wirklich tut. Nur dadurch lässt es sich prüfen, anpassen oder abschalten, und erst damit kann eine eigene Schutzschicht errichtet werden. Transparenz ist also nicht die Lösung, sondern die Voraussetzung, um überhaupt erkennen und eingreifen zu können. Der Fall von “Claude Code” zeigt es exemplarisch. Nur durch den Zufall, dass das Binary analysiert werden konnte, sind die versteckten Markierungen im Prompt erkannt worden. In den aktuellen echten Black Box Umgebungen erfährt davon niemals jemand.
Nach meiner Einschätzung muss spätestens jetzt ein neues Paradigma her: “Open Source Only” für unsere gesamte Softwarelandschaft.
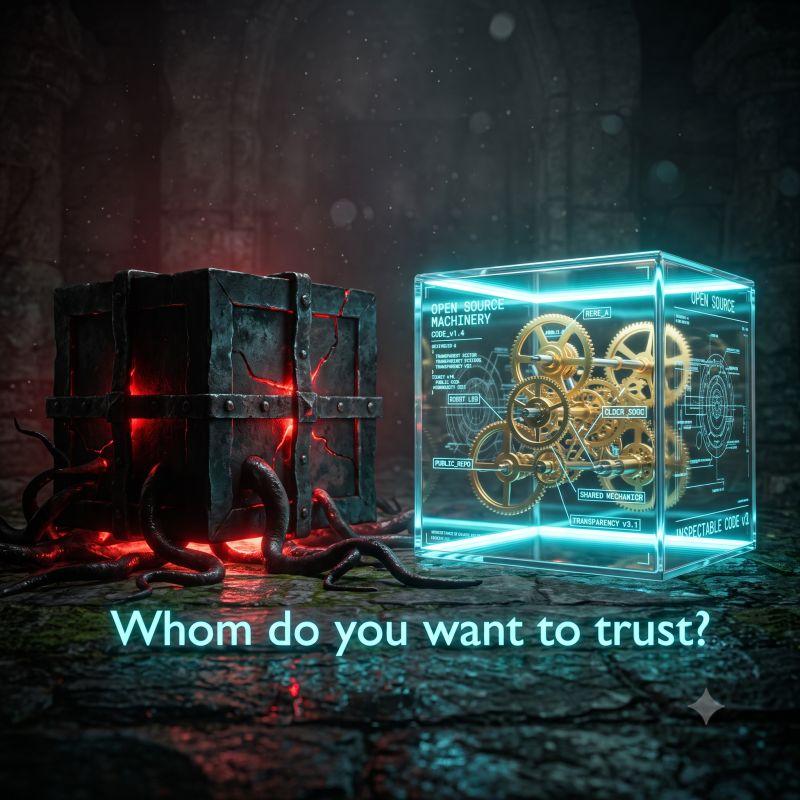
| Whom do you want to trust? |

| Weiterführende Artikel: |
| Kopfbild erstellt mit Gemini |
| KI |