
AI Factory - to be or not to be
Ambivalent bin ich in meiner Aussage über `ausschließlich` KI generierte Software und Systeme!
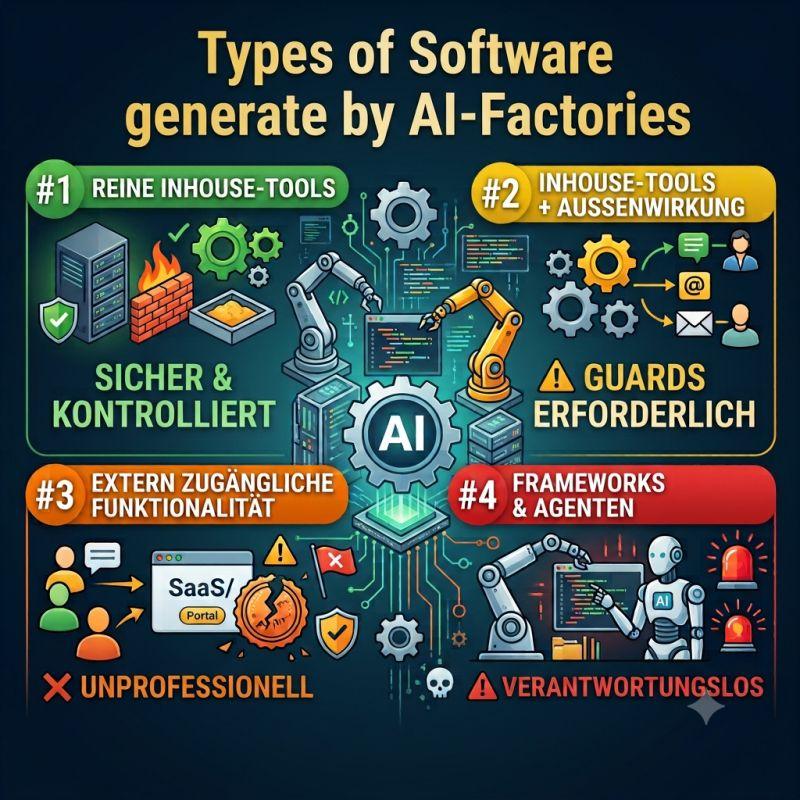
1. Reine Inhouse-Tools: Sofern eine Sicherheit des Betriebs (Sandbox, Firewall etc.) geprüft und gegeben ist, halte ich es für sehr zielführend, eine Software danach zu bemessen, ob sie den definierten `Problemraum` löst. Dazu ist es ebenfalls ausreichend, dass die Test sich vorwiegend auf die Ergebnisse stützen, da dies der eigentliche Wert der Lösung ist. Eine rein per KI-Fabrik gebaut Software ist absolut zulässig und gut gewählt.
2. Inhouse-Tools mit Außenwirkung: Diese Art von Software interagiert in irgendeinem Kontext mit Daten und kann externe Endpunkte (z.B. Kunden per Mails, Push Nachrichten etc.) erreichen. Hier sieht die Sachlage bereits deutlich anders aus. Sofern eine Box um den Betrieb der Software herum existiert (z.B. ausreichende Guards) und ggf. `Human in the Loop` angesteuert werden kann, ist auch bei dieser Anforderungsklasse eine Implementierung über AI-Factories möglich.
3. Extern zugängliche Funktionalität: Spätestens hier bedarf es meines Erachtens eines eher klassischen Weges, der ein Audit der Software und verwendeten Komponenten ermöglich, damit Externe sowie die eigene Instanz in der Benutzung garantiert keine Schaden erleiden. Hier schlägt das gesamte Anforderungsspektrum von sicheren Deploys, sicheren Paketen, sicheren Sandboxen usw. zu. Eine alleinige Umsetzung durch eine KI-Fabrik halte ich gelinde gesprochen für maximal unprofessionell.
4. Einsatz von Frameworks und `Agenten`: In diesem Szenario kann ich nur raten, sämtliche Alarmsignale zu aktivieren. Eine solche Umgebung durch eine AI-Factory bauen zu lassen und andere zu deren Betrieb und Ausführung zu animieren, halte ich für nahezu sträflich und verantwortungslos. Für solche Werke bedarf es die notwendige Zeit, eine ausgereifte Retrospektive, ein Featureproof usw. und so fort. Ich mag mir gar nicht vorstellen, was heute schon alles auf den Rechnern der Einzelnen in dieser Welt installiert ist.
| Von AI Factories entwickelte Softwarearten |
| KI |